El corazón de la información sensible está en el ERP (o debería estar)
Cuando un director general piensa en ciberseguridad, la primera imagen que aparece es la del antivirus, el firewall, o el equipo de TI. La conversación se dirige a servidores, redes, contraseñas. Pero pocas veces se hace la pregunta más importante: dónde vive realmente la información crítica de la empresa.
En una empresa mediana o grande colombiana, esa información crítica se llama datos de nómina de cientos de colaboradores con salarios, cuentas bancarias y afiliaciones a EPS y AFP. Se llama base de clientes con NIT, contactos, condiciones comerciales, historial de compras y saldos de cartera. Se llama información de proveedores con datos fiscales y condiciones de pago. Se llama contabilidad completa con estados financieros, márgenes por producto, precios de compra y venta. Se llama historial de facturación electrónica con todos los CUFE emitidos ante la DIAN.
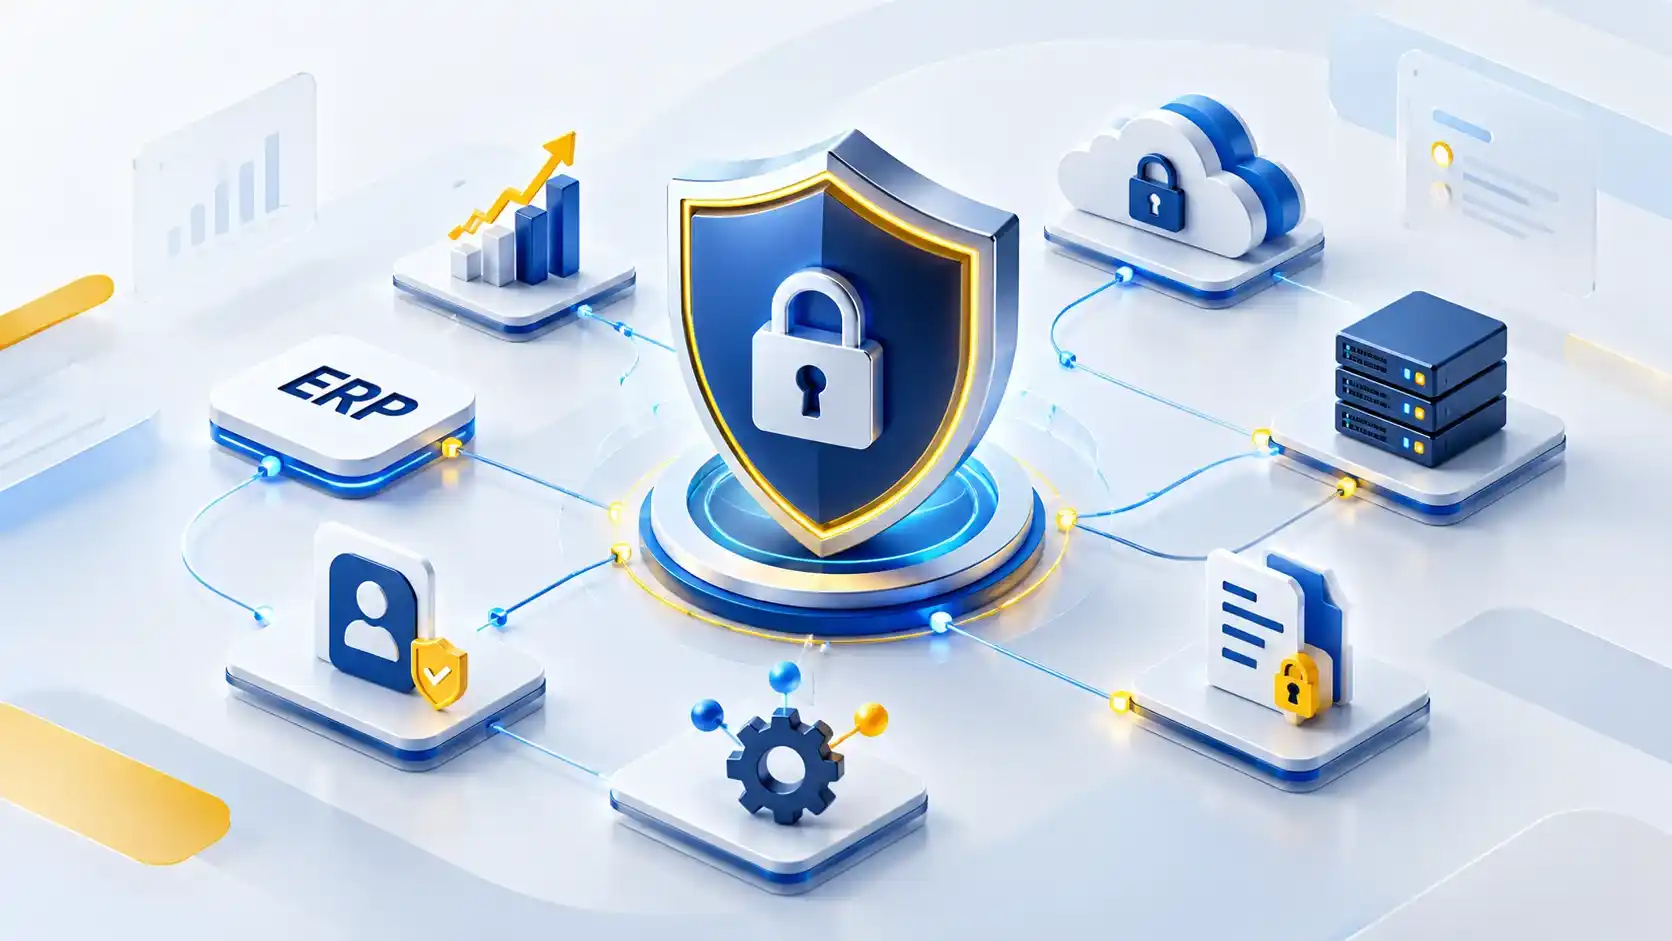
Toda esa información debería vivir en el ERP. Cuando vive fragmentada entre el ERP, hojas de cálculo, correos, discos duros locales, plataformas externas de nómina, servicios de facturación de terceros y aplicaciones que cada área instaló por su cuenta, la superficie de ataque se multiplica. Cada sistema separado es un punto de entrada. Cada archivo compartido es una fuga potencial. Cada acceso descentralizado es un riesgo de exfiltración.
La conversación de ciberseguridad, por eso, no es una conversación técnica: es una conversación estratégica sobre dónde vive la información y quién puede llegar a ella.
Por qué la información dispersa es un riesgo de ciberseguridad
Muchas empresas medianas colombianas todavía operan con lo que la industria llama "arquitectura de silos". La nómina en un software específico. La contabilidad en otro. La facturación electrónica a través de un proveedor externo. La información comercial en hojas de cálculo compartidas. Los reportes gerenciales en archivos que alguien arma cada mes.
Ese modelo tenía sentido hace 15 años cuando cada solución especializada era mejor que la alternativa integrada. Hoy tiene un problema serio: cada sistema es un punto de vulnerabilidad independiente que hay que proteger por separado, actualizar por separado, respaldar por separado y auditar por separado.
Cuando el ransomware entra por el correo de una persona del área comercial y logra encriptar la hoja de cálculo con la base de clientes, la empresa pierde acceso a información que tenía duplicada porque también estaba en el ERP, en otro archivo y en la memoria del vendedor. Cuando un colaborador se retira y su cuenta queda activa en tres sistemas distintos porque nadie centralizó la baja, hay tres puertas abiertas por 60 días. Cuando la SIC pide evidencia de tratamiento de datos personales, la empresa tiene que reconstruir desde cinco fuentes cuál fue la política aplicada, cuándo se autorizó, quién accedió.
En una arquitectura integrada, hay una sola fuente de la verdad. Un solo control de acceso por perfil. Un solo respaldo. Una sola auditoría. Un solo protocolo de respuesta a incidentes.
Este principio conecta directo con lo que ya cubrimos en el artículo sobre datos inconsistentes en contabilidad: la fragmentación no es solo un problema operativo, es un problema de gobierno de la información.
Las amenazas reales que enfrenta una empresa mediana en Colombia 2026
Las estadísticas que circulan sobre ciberseguridad suelen ser globales o de países con contextos muy diferentes al colombiano. Los datos que sí importan para una empresa mediana colombiana son estos.
| Tipo de amenaza | Vector de entrada común | Impacto en la operación | Prevalencia en Colombia |
|---|---|---|---|
| Phishing y suplantación | Correo electrónico engañoso a colaboradores clave | Robo de credenciales de acceso, exfiltración inicial | 48% de ataques exitosos inician por phishing (Star-TI) |
| Ransomware | Descarga de adjuntos, accesos RDP o VPN vulnerables | Parálisis de sistemas contables y operativos, secuestro de datos | 2.803 ataques semanales promedio por organización en Colombia |
| Compromiso de correo comercial (BEC) | Suplantación de directivos o proveedores para desviar pagos | Pérdida directa de capital de trabajo y giros a cuentas fraudulentas | Crecimiento acelerado en tesorerías y pagos a proveedores |
| Fuga interna y exfiltración | Extracción de datos por colaboradores desvinculados o sin control | Pérdida de listas de clientes, fórmulas, márgenes y secretos comerciales | Riesgo crítico en sistemas con bajas de usuario no centralizadas |
Según el Informe de Ciberseguridad Colombia 2026 (Star-TI, más de 3.000 empresas evaluadas), el 73% de las empresas colombianas sufrió al menos un incidente de ciberseguridad significativo durante 2025. En 2024 la cifra era del 61%. La tendencia va en una sola dirección.
En promedio, las organizaciones en Colombia enfrentan 2.803 ataques cibernéticos por semana. El 70% de las víctimas son pequeñas y medianas empresas, no las grandes corporaciones que muchos gerentes generales asumen que son el blanco principal.
El 70% de las víctimas de ataques cibernéticos en Colombia son empresas medianas y pequeñas
El marco legal colombiano en 2026 (con actualizaciones recientes)
El marco normativo colombiano en ciberseguridad y protección de datos ha evolucionado en los últimos años. Estos son los cuerpos legales que aplican hoy a una empresa mediana o grande.
| Norma / Marco legal | Autoridad / Ámbito | Obligación clave para la empresa | Sanción o consecuencia |
|---|---|---|---|
| Ley Estatutaria 1581 de 2012 y Dcto. 1074 | SIC (Superintendencia de Industria y Comercio) | Autorización previa, aviso de privacidad, registro RNBD y seguridad del dato | Multas hasta 2.000 SMMLV (~$2.847M) y cierre de operación |
| Circular Única SIC (Título V) | SIC (Protección de Datos Personales) | Reporte obligatorio de cualquier incidente de seguridad en máximo 15 días hábiles | Sanción administrativa por omisión u ocultamiento del incidente |
| Decreto 338 de 2022 y ColCERT | Gobierno Nacional / MinTIC | Lineamientos técnicos de ciberseguridad y cooperación ante ciberincidentes | Inspección y planes obligatorios de mejora en infraestructura crítica |
| Resolución MinTIC 02277 de 2025 | Ministerio de las TIC | Modelo de Seguridad y Privacidad de la Información (MSPI bajo ISO/IEC 27001:2022) | Estándar técnico de referencia ante auditorías y contratación pública |
| Proyecto de Ley Estatutaria 046 de 2025 | Congreso de la República (en trámite) | Actualización integral del régimen de datos y ciberseguridad sancionatoria | Propone multas de hasta el 5% de los ingresos anuales de la empresa |
Sanciones vigentes bajo la Ley 1581 y la Circular Única SIC (UVT 2026 = $52.374, SMMLV 2026 = $1.423.500):
- ✓ Multas de hasta 2.000 SMMLV: Aproximadamente $2.847 millones de pesos en 2026 por cada infracción al régimen de tratamiento de datos personales.
- ✓ Suspensión temporal de actividades: Suspensión de actividades de tratamiento de datos por un período de hasta 6 meses.
- ✓ Cierre temporal de la operación: Clausura temporal de los centros de tratamiento si no se implementan correctivos inmediatos.
- ✓ Cierre definitivo: Clausura inmediata y definitiva de la operación en casos de reincidencia o vulneración de extrema gravedad.
Según reportes públicos de la SIC, las multas impuestas por incumplimiento del régimen de datos personales superan los 100 mil millones de pesos anuales en 2026. La SIC gestiona en promedio 100 incidentes diarios de vulneración y más de 10.000 reclamos y consultas al año en materia de protección de datos.
Para profundizar en el panorama regulatorio general que aplica a tu empresa en 2026 (fiscal, laboral, tributario, de datos), el artículo sobre entorno empresarial Colombia 2026 da la vista consolidada.
Las 5 capas que debe garantizar tu ERP en materia de ciberseguridad
Un ERP moderno diseñado para operación de empresa mediana debe garantizar cinco capas de protección. No como opciones que se contratan aparte, sino como componentes nativos del servicio.
Infraestructura segura y respaldos automáticos
El sistema debe operar sobre infraestructura de clase mundial con certificaciones internacionales (ISO 27001, SOC 2, cumplimiento de estándares de proveedores como Microsoft Azure). Los respaldos deben ser automáticos, diarios, con retención definida y con pruebas periódicas de restauración. Un respaldo que nunca se ha probado no es un respaldo: es una esperanza.
Control de acceso granular por perfil y por módulo
Cada persona debe tener acceso solo a la información que necesita para su función. El área comercial no debería ver el detalle de nómina. El área contable no necesita ver los precios negociados por cliente por el vendedor. Y cuando alguien se retira, la baja del acceso debe ser automática y trazable en un solo lugar, no en cinco.
Trazabilidad completa (audit trail)
El sistema debe registrar quién hizo qué, cuándo, desde dónde. Si mañana la SIC pregunta quién accedió a cierta base de datos personales el día del incidente, la respuesta debe estar en el sistema, no en la memoria del jefe de sistemas. La trazabilidad es lo que separa el "creemos que" del "podemos demostrar que".
Cifrado en tránsito y en reposo
La información debe estar cifrada mientras viaja entre el usuario y el servidor (HTTPS/TLS) y también mientras está almacenada en la base de datos. Si un atacante logra acceso físico o lógico a los archivos, sin la clave de cifrado no puede leerlos.
Actualización continua ante cambios normativos
El proveedor del ERP debe actualizar el sistema sin costo adicional para el cliente ante cada cambio regulatorio: nuevas resoluciones DIAN, nuevas versiones de la Circular SIC, nuevas obligaciones de la Ley 2466, actualizaciones de UVT y salario mínimo. Un ERP que requiere que la empresa "compre la actualización" para cumplir con la ley es un problema estructural.
Estas cinco capas son las que definen si tu ERP es primera línea de defensa o vulnerabilidad. En Ofima ERP, todas se soportan sobre la infraestructura de Ofima Hosting en Microsoft Azure, con respaldos automáticos diarios, certificaciones internacionales y actualización continua ante cada cambio normativo colombiano sin costo adicional.
Los 6 errores más comunes que exponen a las empresas medianas
En más de 40 años acompañando a empresas medianas y grandes colombianas, estos son los errores en materia de ciberseguridad que vemos con más frecuencia.
Un ERP bien elegido no elimina el riesgo, pero lo concentra en un lugar donde se puede gestionar. Un ERP mal elegido, o la ausencia de un ERP con información dispersa, distribuye el riesgo por toda la empresa.
El costo real de un incidente en tu operación
Un incidente de ciberseguridad no aparece como una línea en el estado de resultados. Aparece distribuido en varios costos que la empresa suele descubrir tarde.
- Costo directo de respuesta: Contratación de expertos forenses, remediación técnica, notificación a titulares afectados, comunicación pública. El costo promedio de una brecha de datos en Colombia alcanzó los USD 2.3 millones en 2025, según el Informe de Ciberseguridad Colombia 2026.
- Costo de parálisis operativa: Interrupciones típicas superiores a 36 horas. Para una empresa mediana con operación 24/7 (manufactura, transporte, comercializadora con múltiples puntos de venta), cada hora sin sistemas es facturación perdida, órdenes no despachadas, cierres no procesados.
- Costo regulatorio: Sanciones de la SIC hasta 2.000 SMMLV por infracción (~$2.847 millones en 2026). Sanciones adicionales por no reportar el incidente en los 15 días hábiles obligatorios de la Circular Única SIC. Cierre temporal o permanente de las operaciones de tratamiento.
- Costo reputacional: Pérdida de clientes, cancelación de contratos con generadores de carga sensibles a cumplimiento (retail internacional, farmacéuticas, empresas exportadoras), dificultad para obtener nuevos negocios que exijan certificaciones de seguridad.
- Costo de negociación con el atacante: El dilema del ransomware: pagar sin garantía de recuperación o asumir las multas de la SIC por exposición de datos. Ninguna de las dos opciones deja a la empresa en el punto en que estaba antes del ataque.
En Ofima llevamos +40 años acompañando a empresas medianas y grandes colombianas. Sabemos que la ciberseguridad no es un proyecto que se hace una vez y se olvida: es un sistema que se sostiene con la arquitectura correcta, el proveedor correcto y la disciplina correcta. Cuando la información crítica de tu empresa vive integrada en un ERP con infraestructura de clase mundial, respaldos automáticos, control de acceso granular, trazabilidad completa y actualización continua ante cada cambio normativo, tu primera línea de defensa deja de ser una esperanza y se convierte en un sistema.
Si quieres revisar cómo está la ciberseguridad de tu información crítica hoy, una conversación con un Asesor Experto Certificado puede ayudarte a identificar los puntos ciegos. La conversación es sin costo.
Preguntas Frecuentes
¿Qué es la ciberseguridad empresarial?
Es el conjunto de prácticas, políticas, tecnologías y controles que protegen los sistemas de información, los datos y las operaciones digitales de una empresa frente a accesos no autorizados, ataques, fugas y errores humanos. En empresas medianas y grandes, la ciberseguridad no se resuelve solo con antivirus o firewall: requiere una arquitectura integrada donde la información crítica vive en un sistema controlado, con respaldos, cifrado, control de acceso granular, trazabilidad y protocolo de respuesta a incidentes.
¿Qué obligaciones tiene una empresa mediana colombiana en materia de protección de datos?
Bajo la Ley Estatutaria 1581 de 2012, el Decreto 1074 de 2015 y la Circular Única SIC, toda empresa que trate datos personales debe: obtener autorización previa e informada, mantener un aviso de privacidad, registrar sus bases de datos en el RNBD cuando aplique, garantizar la seguridad de la información, atender solicitudes de titulares (habeas data), y reportar incidentes de seguridad a la SIC en los 15 días hábiles siguientes al conocimiento del incidente.
¿Cuáles son las sanciones actuales de la SIC por incumplimiento de la Ley 1581?
En 2026, las sanciones vigentes bajo la Ley 1581 alcanzan hasta 2.000 SMMLV por cada infracción (aproximadamente $2.847 millones de pesos). Adicionalmente, la SIC puede imponer suspensión temporal de las actividades de tratamiento (hasta 6 meses), cierre temporal, y en casos de reincidencia o gravedad, cierre inmediato y definitivo. El Proyecto de Ley Estatutaria 046 de 2025, en trámite, propone multas de hasta el 5% de los ingresos anuales de la empresa.
¿En qué plazo hay que reportar un incidente de ciberseguridad a la SIC?
El plazo es de 15 días hábiles contados desde el momento en que la empresa toma conocimiento del incidente. No desde que lo resuelve, no desde que hace el análisis forense: desde que lo sabe. No reportar dentro del plazo suma una sanción adicional a la del incidente. La empresa debe tener un protocolo documentado que asegure el cumplimiento del plazo.
¿Por qué el ERP es tan crítico para la ciberseguridad de una empresa mediana?
El ERP concentra la información más sensible de la empresa: datos de nómina, base de clientes, información fiscal de proveedores, contabilidad completa, márgenes, precios, historial de facturación electrónica. Cuando esa información vive en el ERP con las capas correctas de seguridad, la empresa tiene un solo punto de control robusto. Cuando vive dispersa entre múltiples sistemas, hojas de cálculo, correos y aplicaciones externas, la superficie de ataque se multiplica y el cumplimiento normativo se vuelve incontrolable.
¿Qué debo verificar en un proveedor de ERP en materia de ciberseguridad?
Cinco elementos mínimos: (1) dónde está alojada la información y qué certificaciones internacionales tiene la infraestructura (ISO 27001, SOC 2, uso de proveedores hyperscale como Microsoft Azure); (2) política de respaldos automáticos con pruebas periódicas de restauración; (3) modelo de control de acceso granular por perfil; (4) trazabilidad completa (audit trail) de todas las acciones en el sistema; (5) modelo de actualización continua ante cambios normativos sin costo adicional al cliente.